Atakujący potrafią działać w sieci bardzo długo, zanim ktokolwiek to zauważy. Dlatego firmy sięgają po rozwiązania SIEM, które zbierają logi z całej infrastruktury i zamieniają je w konkretne alarmy. Poniżej wyjaśniamy, jak działa SIEM, do czego służy w praktyce i na co zwrócić uwagę przy wdrożeniu.
Czym jest SIEM?
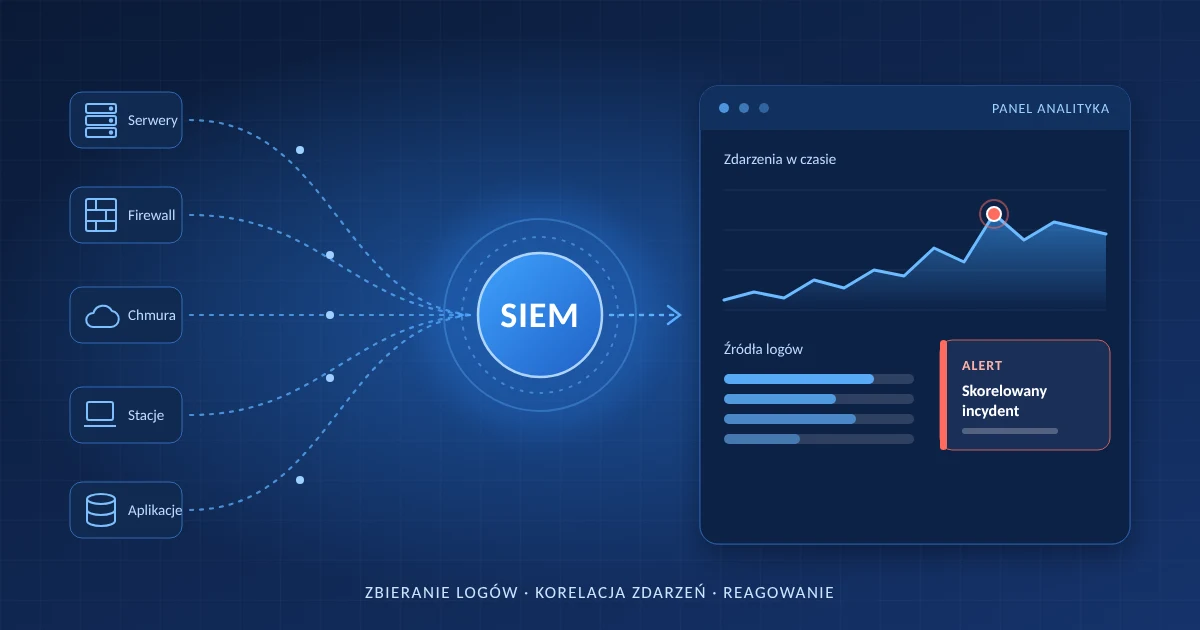
SIEM (Security Information and Event Management) to system, który gromadzi dane bezpieczeństwa z wielu źródeł i analizuje je w jednym miejscu. Amerykański instytut NIST definiuje SIEM jako aplikację, która zbiera dane bezpieczeństwa z komponentów systemu informatycznego i przedstawia je jako użyteczne informacje przez jeden interfejs. Nazwa łączy dwa pojęcia: zarządzanie informacjami o bezpieczeństwie (SIM) oraz zarządzanie zdarzeniami bezpieczeństwa (SEM).
Co ważne, SIEM nie zastępuje firewalla ani antywirusa. Przeciwnie, zbiera sygnały z tych narzędzi i łączy je w całość. Dzięki temu analityk widzi pełny obraz zdarzeń, a nie dziesiątki oddzielnych konsol.
Jak działa SIEM?
Większość platform realizuje ten sam cykl. Poszczególne etapy omawiamy poniżej.
Zbieranie logów
System pobiera dane z urządzeń sieciowych, serwerów, systemów bezpieczeństwa, aplikacji oraz usług chmurowych i SaaS.
Normalizacja i wzbogacanie
Każde źródło zapisuje logi w innym formacie. Dlatego SIEM czyści je, ujednolica i wzbogaca o kontekst, na przykład o informacje o zasobie lub użytkowniku. Dzięki temu zdarzenia z różnych systemów można porównywać.
Korelacja zdarzeń
To najważniejszy etap. Pojedyncze zdarzenie często wygląda niewinnie, jednak połączenie kilku daje sygnał ataku. SIEM potrafi wykryć zależności między zdarzeniami, które osobno uszłyby uwadze. Łączy alerty o niskiej wiarygodności w incydenty o wysokiej wiarygodności.
Alertowanie i reagowanie
Gdy zachowanie odbiega od reguł organizacji, system alarmuje analityków. W wielu platformach potrafi też automatycznie wstrzymać podejrzaną aktywność lub uruchomić scenariusz reagowania.
Retencja i raportowanie
SIEM przechowuje logi, więc zespół może później prowadzić analizę powłamaniową i wykazać zgodność z wymaganiami. Dashboardy i raporty ułatwiają też przygotowanie do audytów.
Do czego SIEM służy w praktyce?
Same funkcje niewiele mówią, dlatego przyjrzyjmy się typowym zastosowaniom opisywanym przez producentów i organizacje standaryzacyjne.
Monitoring w czasie rzeczywistym
SIEM obserwuje użytkowników, urządzenia i aplikacje na bieżąco. Zespół może więc reagować na zagrożenie na bieżąco, a nie dopiero po analizie logów. Przykładowy scenariusz: wiele nieudanych prób logowania z jednego adresu, po nich udane logowanie, a chwilę później nowe konto z podwyższonymi uprawnieniami. Żaden z tych logów osobno nie budzi alarmu, natomiast reguła korelacyjna łączy je w jeden incydent.
Wykrywanie nietypowych zachowań użytkowników
Moduły UBA/UEBA budują profile typowej aktywności i wskazują odchylenia. Taka analiza pomaga filtrować alerty przed zespołem SOC, a SIEM monitoruje także użytkowników uprzywilejowanych, czyli administratorów, których konta atakujący cenią najbardziej.
Dochodzenia i analiza powłamaniowa
Po incydencie zespół musi ustalić, co się stało i kiedy. Zebrane logi pozwalają odtworzyć przebieg ataku krok po kroku.
Przykłady rozwiązań SIEM
Rynek oferuje wiele platform, poniżej opisujemy dwie z nich:
Microsoft Sentinel
Microsoft opisuje Sentinela jako cloud-native SIEM, który łączy sztuczną inteligencję, automatyzację i dane o zagrożeniach. Producent wyróżnia cztery obszary: zbieranie danych, wykrywanie, badanie i reagowanie. W ostatnim z nich pomagają scenariusze automatyzacji (playbooks) oparte na Azure Logic Apps. Warto też wiedzieć, że po 31 marca 2027 roku Sentinel będzie dostępny wyłącznie w portalu Microsoft Defender, więc firmy korzystające z portalu Azure powinny zaplanować przejście.
Fortinet FortiSIEM
Fortinet pozycjonuje FortiSIEM jako fundament zespołu SOC. Produkt zawiera wbudowaną bazę CMDB z automatycznym wykrywaniem zasobów oraz analitykę UEBA. Producent deklaruje ponad 2800 reguł korelacji IT i OT. Co więcej, FortiSIEM współpracuje z FortiSOAR, więc zespół może automatyzować reakcje. Wdrożysz go jako usługę SaaS, maszynę wirtualną lub urządzenie sprzętowe, co ułatwia dopasowanie do wymagań organizacji.
Wyzwania wdrożenia SIEM
SIEM nie jest rozwiązaniem typu „włącz i zapomnij”. Jest kilka trudności:
- fałszywe alarmy – źle zdefiniowane reguły generują szum i prowadzą do zmęczenia alertami,
- kompetencje – system upraszcza zarządzanie bezpieczeństwem, ale nadal wymaga doświadczonych analityków,
- jakość danych – skuteczność zależy od kompletności i trafności logów,
- zasoby – długoterminowe przechowywanie danych wymaga pojemności i budżetu.
Właśnie dlatego wiele organizacji wybiera model chmurowy albo usługę zarządzaną, która zdejmuje część obowiązków z własnego zespołu.
Jak podejść do wdrożenia krok po kroku?
Poniższa kolejność to praktyczna rekomendacja, która wynika z opisanych wyżej wyzwań.
Krok 1: określ cele
Zdecyduj, co SIEM ma wykrywać i jakie wymagania spełniać. Inny priorytet ma firma szukająca zgodności z regulacjami, a inny zespół budujący SOC.
Krok 2: zacznij od kluczowych źródeł
Podłącz najpierw usługi tożsamości, firewalle, serwery i systemy z danymi wrażliwymi. Kolejne źródła dodawaj stopniowo, żeby nie zalać zespołu danymi.
Krok 3: dostrój reguły
Przeglądaj alerty i ograniczaj fałszywe alarmy. Regularnie dopasowuj reguły do zmian w środowisku.
Krok 4: zaplanuj reakcję
Opisz, kto i jak reaguje na incydent. Dopiero wtedy automatyzacja przyniesie realną korzyść.
Podsumowanie
SIEM zbiera logi z całej infrastruktury, łączy zdarzenia i pokazuje ataki, które pojedyncze narzędzia przegapiają. Co więcej, przechowuje dane potrzebne do analizy po incydencie i do audytów. Jednocześnie wymaga dobrego planu, ciągłego strojenia reguł i kompetentnego zespołu. Dlatego warto zacząć od jasno określonych celów i najważniejszych źródeł danych, a dopiero potem rozbudowywać system.