Atakujący coraz rzadziej uruchamiają klasyczne złośliwe oprogramowanie, które antywirus rozpozna po sygnaturze. Zamiast tego wykorzystują skradzione hasła, legalne narzędzia administracyjne i luki w systemach. Właśnie dlatego na rynku pojawiły się trzy pojęcia, które często się mylą: EDR, XDR i MDR. W artykule wyjaśniamy, czym się różnią, jak działają w praktyce i jak dobrać rozwiązanie do wielkości oraz kompetencji Twojego zespołu IT.
Dlaczego sam antywirus już nie wystarcza
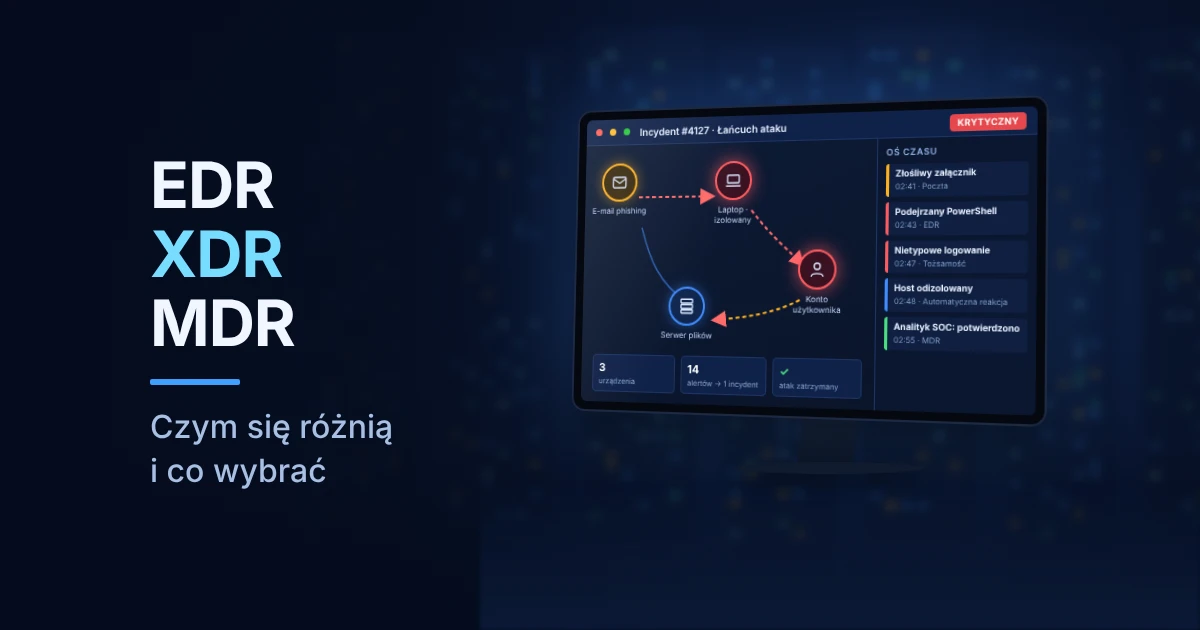
Tradycyjny antywirus blokuje znane zagrożenia, ale słabo radzi sobie z atakiem rozłożonym na wiele drobnych kroków. Przykładowo napastnik loguje się przez VPN skradzionym kontem, uruchamia PowerShell i po kilku dniach szyfruje serwery. Każdy z tych kroków osobno wygląda niewinnie. Dopiero zestawienie zdarzeń w czasie pokazuje pełny obraz ataku. Tę lukę wypełniają kolejno EDR, XDR i MDR – od technologii na pojedynczym komputerze po całodobową usługę ekspertów. Co ważne, wszystkie trzy podejścia opierają się na tej samej zasadzie: szybko wykryć atak i ograniczyć jego skutki, zanim napastnik osiągnie cel.
EDR – wykrywanie i reagowanie na stacjach końcowych
EDR (Endpoint Detection and Response) działa na laptopach, stacjach roboczych i serwerach. Agent stale zbiera dane o procesach, połączeniach sieciowych i zmianach w systemie, a następnie analizuje je pod kątem znanych wzorców ataków i anomalii. W efekcie administrator otrzymuje nie tylko alert, lecz także szczegółowy ślad kryminalistyczny.
Jak działa EDR w praktyce
Po wykryciu podejrzanego zachowania narzędzie może automatycznie zatrzymać proces, odizolować komputer od sieci lub zablokować plik. Analityk sprawdza następnie, skąd przyszło zagrożenie i które maszyny dotknęło. Dzięki temu skraca się czas od wykrycia do opanowania incydentu.
Przykładowe rozwiązania EDR
- Microsoft Defender for Endpoint – platforma dla Windows, macOS, Linux, Android i iOS, która przekazuje sygnały do wspólnego portalu Microsoft Defender.
- FortiEDR – automatyczne wykrywanie i reagowanie na stacjach roboczych, serwerach oraz maszynach w chmurze.
- ESET EDR (ESET Inspect) – moduł platformy ESET PROTECT. Pakiety ESET porównujemy w osobnym artykule o pakietach bezpieczeństwa ESET.
XDR – korelacja zdarzeń z wielu warstw
XDR (Extended Detection and Response) rozszerza ideę EDR poza urządzenia końcowe. System pobiera telemetrię także z sieci, zapory, poczty, usług tożsamości i chmury, a potem łączy ją w jeden incydent. Zamiast stu osobnych alertów analityk widzi więc jedną historię ataku z priorytetem i sugerowanymi krokami.
Natywne i otwarte XDR
Część producentów buduje XDR głównie na własnych produktach. Przykładowo Microsoft Defender XDR koordynuje wykrywanie i reakcję na punktach końcowych, tożsamościach, poczcie i aplikacjach, ale koreluje sygnały tylko z licencjonowanych usług Microsoft. Z kolei Cisco XDR analizuje sześć źródeł telemetrii (endpoint, sieć, firewall, poczta, tożsamość i DNS) i obsługuje wiele integracji z produktami innych firm. Natomiast FortiXDR korzysta przede wszystkim z danych z Fortinet Security Fabric.
Automatyczna reakcja
Największą wartością XDR pozostaje automatyzacja. Microsoft Defender XDR oferuje automatyczne przerywanie ataku: gdy wykryje złośliwy plik na komputerze, usuwa go także z wiadomości e-mail i blokuje w całym pakiecie. Cisco XDR nadaje incydentom priorytet w skali od 1 do 1000, mapuje je na MITRE ATT&CK i prowadzi zespół przez gotowe scenariusze reakcji.
MDR – zespół ekspertów jako usługa
MDR (Managed Detection and Response) nie jest kolejnym programem, lecz usługą. Zewnętrzny dostawca monitoruje alerty z EDR lub XDR przez całą dobę, prowadzi analizę, poszukuje zagrożeń i reaguje albo instruuje Twój zespół. W praktyce firma kupuje dostęp do doświadczonych analityków SOC bez budowania własnego centrum bezpieczeństwa.
Przykłady usług MDR
- Microsoft Defender Experts MDR (wcześniej Defender Experts for XDR) – analitycy Microsoft obsługują kolejkę incydentów całodobowo. Plan 2 obejmuje wybrane źródła spoza Microsoft, ale wymaga Microsoft Sentinel i co najmniej 1500 licencji.
- FortiGuard MDR – całodobowe monitorowanie i triaż alertów dla klientów FortiEDR i FortiXDR.
- Cisco XDR Premier – najwyższy poziom licencji Cisco XDR z usługą MDR prowadzoną przez ekspertów Cisco.
- ESET MDR – dostępny w subskrypcjach ESET PROTECT MDR i MDR Ultimate.
EDR, XDR i MDR w zestawieniu
Poniższa tabela porządkuje najważniejsze różnice.
| Kryterium | EDR | XDR | MDR |
| Czym jest | Technologia | Technologia | Usługa |
| Zakres danych | Punkty końcowe | Endpoint, sieć, poczta, tożsamość, chmura | Zależy od narzędzia EDR lub XDR |
| Kto analizuje alerty | Twój zespół | Twój zespół, wspierany automatyzacją | Analitycy dostawcy 24/7 |
| Dla kogo | Firmy z administratorem IT | Organizacje z zespołem bezpieczeństwa | Firmy bez własnego SOC |
EDR, XDR i MDR a wymagania uKSC
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, która wdraża dyrektywę NIS2, obowiązuje od 3 kwietnia 2026 roku. Podmiot musi przekazać wczesne ostrzeżenie o poważnym incydencie w ciągu 24 godzin od wykrycia, a pełne zgłoszenie w ciągu 72 godzin. Ustawa nie nakazuje konkretnej technologii. Mimo to bez narzędzi klasy EDR lub XDR trudno wykryć incydent na czas i rzetelnie opisać jego przebieg. Więcej o obowiązkach piszemy w artykule o dyrektywie NIS2.
Co wybrać? Rekomendacje dla różnych organizacji
Wybór między EDR, XDR i MDR zależy nie tylko od budżetu. Kluczowe pytanie brzmi: kto w Twojej firmie zareaguje na alert o trzeciej w nocy?
Mała firma bez działu bezpieczeństwa
Sam EDR bez osoby, która analizuje alerty, daje fałszywe poczucie bezpieczeństwa. W takiej sytuacji najlepiej sprawdza się EDR połączony z usługą MDR, na przykład w ramach ekosystemu, z którego firma już korzysta.
Średnia organizacja z zespołem IT
Jeśli administratorzy znają środowisko, ale nie pracują całą dobę, rozważ XDR z silną automatyzacją. Następnie dokup MDR na noce i weekendy albo jako wsparcie przy poważnych incydentach.
Duża organizacja z własnym SOC
Własny zespół bezpieczeństwa najwięcej zyska na otwartym XDR zintegrowanym z SIEM. MDR może wtedy pełnić rolę uzupełnienia, na przykład przy proaktywnym wyszukiwaniu zagrożeń.
Jak przeprowadzić wdrożenie krok po kroku
Wdrożenie, które obejmuje EDR, XDR i MDR, warto podzielić na etapy. Najpierw zinwentaryzuj urządzenia i ustal, gdzie agent nie zadziała. Następnie uruchom pilotaż na wybranej grupie komputerów w trybie samego wykrywania. Pozwala to dostroić reguły i ograniczyć fałszywe alarmy, zanim włączysz automatyczne blokowanie. Na koniec podłącz pozostałe źródła danych, takie jak zapora, poczta i katalog tożsamości.
Na co zwrócić uwagę przy wyborze
- Zgodność z obecną infrastrukturą: zaporą, pocztą, katalogiem tożsamości i chmurą.
- Obsługiwane systemy operacyjne, w tym serwery Linux i środowiska OT.
- Zakres reakcji MDR: czy dostawca sam izoluje hosty, czy tylko rekomenduje działania.
- Czas reakcji i warunki umowy, ponieważ nie każdy dostawca publikuje SLA.
- Lokalizację przechowywania danych telemetrycznych i zgodność z RODO.
Ograniczenia i ryzyka
Narzędzia klasy EDR, XDR i MDR mają też swoje słabe strony. EDR chroni tylko urządzenia z zainstalowanym agentem, więc drukarki, kamery czy sterowniki OT pozostają poza jego zasięgiem. Natywne XDR zwiększa z kolei zależność od jednego producenta. Usługa MDR wymaga natomiast przekazania dostawcy części uprawnień i jasnego podziału odpowiedzialności. Żadne z tych narzędzi nie zastąpi jednak kopii zapasowych, segmentacji sieci ani szkoleń użytkowników.
Podsumowanie
EDR, XDR i MDR nie konkurują ze sobą, lecz tworzą kolejne poziomy dojrzałości. EDR daje wgląd w punkty końcowe, XDR łączy dane z całej infrastruktury, a MDR dostarcza ludzi, którzy na nie reagują. Najlepszy wybór zależy od tego, jakie systemy już posiadasz i ile czasu Twój zespół może poświęcić na analizę alertów. Chcesz dobrać odpowiednie rozwiązanie? Zajrzyj na stronę EDR / XDR w ofercie SPEROFI lub skontaktuj się z nami – pomożemy przeanalizować środowisko i zaplanować wdrożenie.